※当ブログではアフィリエイト広告を利用しています。
本日4/17は平成28年度春期情報処理技術者試験の日です。私は今回より新設された情報セキュリティマネジメント試験を受験してきました。
受験後の感想と、自己採点結果をメモします。
試験問題の形式について
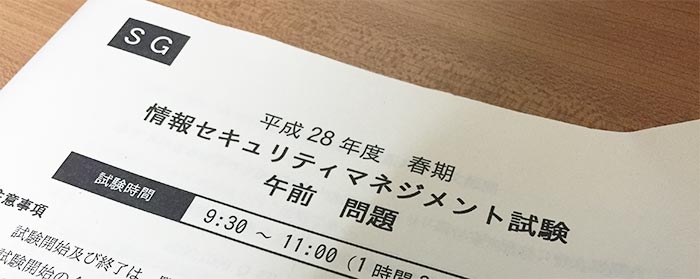
試験は午前と午後に分かれており、それぞれ問題形式は以下のとおりです。
| 部 | 試験時間 | 出題形式 |
|---|---|---|
| 午前 | 9:30~11:00(1時間30分) | 四肢択一(50問) |
| 午後 | 12:30~14:00(1時間30分) | 長文読解・多肢選択式(3問) |
午前試験は他の試験区分と同じく四択問題です。
午後試験は長文の問題文を読んでからそれに関する問題に回答する方式でしたが、大問の3問すべてが必須回答となっているのが特徴的です。
その他の試験に関する基本的な情報は下記のエントリにも記載しています。
関連エントリ:H28春期新設の「情報セキュリティマネジメント試験」は全ての社会人が受験すべきか
試験の感想
試験を受けてみての感想です。
午前試験
全問解き終わるのに約30分、見直しに10分かかりました。分からない問題・答えに確信が持てない問題が9問ありました。自分が法務関連や初めて聞く単語(APT)などに弱いということを実感しました。
調べたところ問19のAPTの説明を問う問題はウが正解のようです。標的型攻撃のことだとは思わなかったのでここは間違えました。
APT攻撃(英:Advanced Persistent Threat)はサイバー攻撃の一分類であり、標的型攻撃のうち「進んだ/高度な(Advanced)」「持続的な/執拗な(Persistent)」「脅威(Threat)」をいう
他にはIPA「組織における内部不正防止ガイドラインに記載されている」と問題文に明記されているものが2題(問7、問10)あったので、これは試験前に目を通しておけば良かったと思いました。
関連リンク:組織における内部不正防止ガイドライン:IPA 独立行政法人 情報処理推進機構
全体としては簡単な印象を受けました。以下のいずれかの経験があれば午前の突破は全く問題ないと思います。
- 他の試験区分のセキュリティに関する過去問を解いたことがある
- Webシステムの開発やテストに関わったことがある
- ISMS等の監査に関わったことがある
午後問題
全体を解き終わるまでに約1時間かかりました。こちらも自信がない問題はありますが、全体としては簡単な印象を受けました。
問1 標的型攻撃メールの脅威と対策
ある社員が典型的な標的型攻撃メールの添付ファイルを開いてしまい、すぐに情報セキュリティ責任者に報告するという管理規定を守っていなかったという事象を元に、従業員のセキュリティ意識向上を図るための対策をとるまでの流れが問題となっています。
難易度は高くなく、問題文の流れを読み取れば選択肢から標的型攻撃メールの脅威や対策が学べる良問だと思いました。
パスワードを盗み見して窃取するという例えがよく用いられるソーシャルエンジニアリングが、メールの差出人や件名・内容を受信者が疑わないものにしてメールを開かせるという例で示されているのが個人的には斬新でした。
たしかにソーシャルエンジニアリングは以下のとおり、人間のミスにつけ込んで情報を入手するという広い意味があるようです。
ソーシャル・エンジニアリングとは、人間の心理的な隙や、行動のミスにつけ込んで個人が持つ秘密情報を入手する方法のこと。
問2 業務委託におけるアクセス制御
自社で運用している受注システム、問い合わせ管理システムの入力の一部を他社に委託する際のアクセス制御をどのように実施していくかが問題となっています。
問1と比べると若干難易度が高く感じましたが、問題文中の情報システム利用方針を意識すれば殆どの問題は答えを導き出すことが可能でした。委託先(B社)担当者が変更になったときの権限付与フローがイメージしづらかったです。
問3 情報セキュリティ自己点検
CSA(Control Self Assesment:統制自己評価)方式によるセキュリティ監査についての問題です。
難易度は問1と同程度で易しめで、問題文から答えを導くのはそれほど難しくありません。監査部が他の被監査部門を監査するという一般的なものと異なり、チェックシートをもとに自身の部署の監査を行い報告するという方法について一連の流れを知ることができる良問でした。
外部監査などで指摘を受けるよりも、評価担当者や部署へのセキュリティ意識付けができる点がメリットであるという問題がありましたが、この試験ならではの視点だと思いました。
自己採点結果
4/17 21:00ごろにIPA公式サイトで試験問題と解答例が公開されたので自己採点してみました。
午前問題
正答率46/50でした。合格ラインは超えてそうで一安心です。
| 問番号 | 正解 | ぼく | 成否 | 問番号 | 正解 | ぼく | 成否 |
|---|---|---|---|---|---|---|---|
| 1 | ウ | ウ | ○ | 26 | エ | エ | ○ |
| 2 | ウ | ウ | ○ | 27 | イ | イ | ○ |
| 3 | イ | イ | ○ | 28 | イ | イ | ○ |
| 4 | イ | イ | ○ | 29 | ア | ア | ○ |
| 5 | ア | ア | ○ | 30 | エ | エ | ○ |
| 6 | イ | ア | × | 31 | エ | エ | ○ |
| 7 | ア | ア | ○ | 32 | ア | イ | × |
| 8 | ウ | ウ | ○ | 33 | ア | ア | ○ |
| 9 | ア | ア | ○ | 34 | エ | エ | ○ |
| 10 | エ | エ | ○ | 35 | ウ | ウ | ○ |
| 11 | エ | エ | ○ | 36 | イ | エ | × |
| 12 | ウ | ウ | ○ | 37 | イ | イ | ○ |
| 13 | イ | イ | ○ | 38 | ア | ア | ○ |
| 14 | イ | イ | ○ | 39 | ア | ア | ○ |
| 15 | ウ | ウ | ○ | 40 | ア | ア | ○ |
| 16 | ウ | ウ | ○ | 41 | エ | エ | ○ |
| 17 | ウ | ウ | ○ | 42 | ア | ア | ○ |
| 18 | ア | ア | ○ | 43 | エ | エ | ○ |
| 19 | ウ | イ | × | 44 | イ | イ | ○ |
| 20 | ウ | ウ | ○ | 45 | ア | ア | ○ |
| 21 | エ | エ | ○ | 46 | エ | エ | ○ |
| 22 | イ | イ | ○ | 47 | イ | イ | ○ |
| 23 | ウ | ウ | ○ | 48 | イ | イ | ○ |
| 24 | イ | イ | ○ | 49 | イ | イ | ○ |
| 25 | ウ | ウ | ○ | 50 | ウ | ウ | ○ |
午後問題
全枝問中2問間違えました。配点は不明ですが合格ラインには問題ないと思われます。
| 問題 | 設問 | 枝問 | 正解 | ぼく | 成否 |
|---|---|---|---|---|---|
| 問1 | 設問1 | (1)a | キ | キ | ○ |
| (1)b | ク | ク | ○ | ||
| (2)c | ウ | ウ | ○ | ||
| (3) | アエ | アエ | ○ | ||
| (4) | カ | カ | ○ | ||
| 設問2 | (1) | カ | カ | ○ | |
| (2)d | エ | エ | ○ | ||
| (3)e | イ | イ | ○ | ||
| (4)f | ア | ア | ○ | ||
| (5)f | エ | エ | ○ |
| 問題 | 設問 | 枝問 | 正解 | ぼく | 成否 |
|---|---|---|---|---|---|
| 問2 | 設問1 | (1) | オ | オ | ○ |
| (2) | エ | エ | ○ | ||
| (3)a | オ | オ | ○ | ||
| (3)b | イ | イ | ○ | ||
| (4) | ウ | ウ | ○ | ||
| (5) | エ | エ | ○ | ||
| (6) | イ | イ | ○ | ||
| 設問2 | (1)c | エ | ア | × | |
| (2)d | ア | ア | ○ | ||
| (2)e | ウ | イ | × | ||
| (2)f | ア | ア | ○ | ||
| (3) | ウ | ウ | ○ | ||
| (4) | ア | ア | ○ |
| 問題 | 設問 | 枝問 | 正解 | ぼく | 成否 |
|---|---|---|---|---|---|
| 問3 | 設問1 | イ | イ | ○ | |
| 設問2 | イオ | イオ | ○ | ||
| 設問3 | (1)a | イ | イ | ○ | |
| (2)b | エ | エ | ○ | ||
| (3)c | ア | ア | ○ | ||
| (4)d | イ | イ | ○ | ||
| (5) | イ | イ | ○ | ||
| 設問4 | (1)e | カ | カ | ○ | |
| (2)f | ア | ア | ○ |
おわりに
試験の名前の通り、セキュリティに関する知識を問う問題もありますが、セキュリティに関する意識づけを高めるための問題が多かったように感じました。
自己採点結果は正直思ったよりも良かったですが、わからなかった問題は復習が必要ですね。
更にステップアップを目指す方は情報セキュリティスペシャリスト試験がおすすめです。当サイトでは下記のエントリで勉強法を公開しています。
関連エントリ:情報セキュリティスペシャリスト試験に3回目で合格できた勉強法

